AI Act, Cyber Resilience Act e Data Act. Tre normative, apparentemente astratte, collegate tra loro da un comune filo conduttore: sicurezza e responsabilità per i macchinari del comparto plastico
di Marianna Capasso
Le macchine utilizzate nel settore materie plastiche, dallo stampaggio a iniezione all’estrusione, dalla termoformatura al soffiaggio, diventano anno dopo anno sempre più intelligenti, autonome e, soprattutto, connesse. L’industria plastica, dunque, si sta distinguendo per la sua virata verso la digitalizzazione e l’automazione, con i suoi macchinari digitali complessi, in grado di raccogliere dati, ottimizzare processi e prendere decisioni autonome.
In questo scenario, però, bisogna tener conto delle regole che Bruxelles impone, con le sue legislazioni. Il nuovo quadro europeo decide, in maniera diretta, la progettazione, l’utilizzo e la connessione delle macchine. E allora, oggi che la compliance non è più un’opzione, quali sono gli strumenti normativi ai quali le imprese devono adeguarsi ma che, soprattutto, possono essere utilizzati per una diretta tutela?
AI Act, Data Act e Cyber Resilience Act rappresentano i tre lati del cosiddetto triangolo regolatorio, ridefinendo il confine tra tecnologia, sicurezza e responsabilità.
Il triangolo e l’allineamento normativo
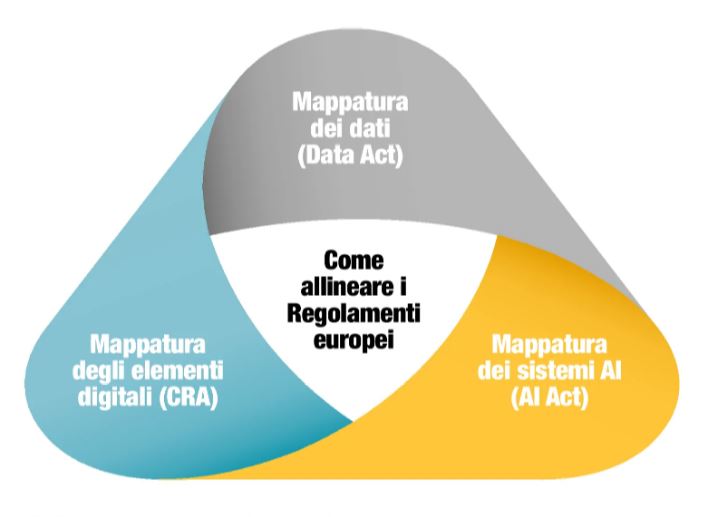
Lo scenario legislativo, quando si parla di macchine industriali intelligenti e digitali, appare ben definito e anche ampio. Oggi, sullo stesso prodotto confluiscono tre regolamenti europei: l’AI Act, il Data Act e il Cyber Resilience Act (CRA), differenti tra loro ma accomunati dal porre, al centro dei rispettivi ambiti, la macchina.
Come in un “triangolo normativo”, le tre leggi europee rappresentano ciascuna un lato, stabilendo le regole della progettazione, dello sviluppo e della messa sul mercato, in maniera sicura e uniforme. L’immagine geometrica, seppur metaforica, deve apparire chiara alle imprenditorie: serve una visione olistica delle regole e una mappatura completa del progetto, perché si rende necessario operare in un contesto d’insieme. Non c’è più tempo per procrastinare il momento dell’adeguamento e costruttori (ma anche utilizzatori) sono tenuti ad adeguarsi al più presto, perché le scadenze appaiono sempre più vicine. E non ci sarà poi tempo sufficiente per arrivare pronti alla deadline.
Ma come si applica il triangolo alla realtà? Con ognuno dei suoi lati.
Un macchinario che produce dati deve sottostare alle regole del Data Act. Se utilizza algoritmi, fa riferimento all’AI Act. Quando contiene elementi digitali, segue il CRA.
Nella pratica, però, un prodotto meccanico finisce spesso per rientrare in tutte e tre le casistiche. E, sempre più spesso, si verifica il passaggio da “macchina prevedibile” a sistema complesso e digitalizzato, con sensori, connettività di rete o cloud, interfacce utente e algoritmi di AI. Diventa allora necessario un allineamento normativo di livello avanzato. E l’obbligo di conformità non è più un’opzione, bensì l’unica alternativa per certificare e commercializzare il prodotto, con ricadute anche sulla parte gestionale e dell’organizzazione aziendale.
In questo scenario, allora, la parola chiave è mappatura: dei dati (Data Act), degli elementi digitali (CRA) e dei sistemi di intelligenza artificiale (AI Act). Solo così sarà possibile rispondere alle esigenze del mercato, che chiede un prodotto sicuro in grado di abilitare nuovi servizi, contando, allo stesso tempo, su elementi di AI che creano efficienza e valore. Valutazione del rischio, definizione dei requisiti, implementazione tecnica, adeguamento contrattuale e governance continua sono i cinque pilastri su cui si deve reggere il processo imprenditoriale. E mentre il mercato chiede fiducia, sicurezza e competitività, l’imprenditore deve seguire l’adeguamento normativo. Per questo diventa importante conoscere i tre regolamenti europei.
L’AI Act per le macchine intelligenti
Oggi, molte macchine utilizzate nel comparto plastico integrano sistemi di intelligenza artificiale, dalla manutenzione predittiva all’ottimizzazione del ciclo di stampaggio, dalla gestione dell’energia al controllo qualità. La sempre maggiore applicazione dell’AI ha rivelato, però, coni d’ombra, sicché ai suoi potenziali benefici si sono affiancati pericolosi rischi, materiali e immateriali, che andavano quindi disciplinati.
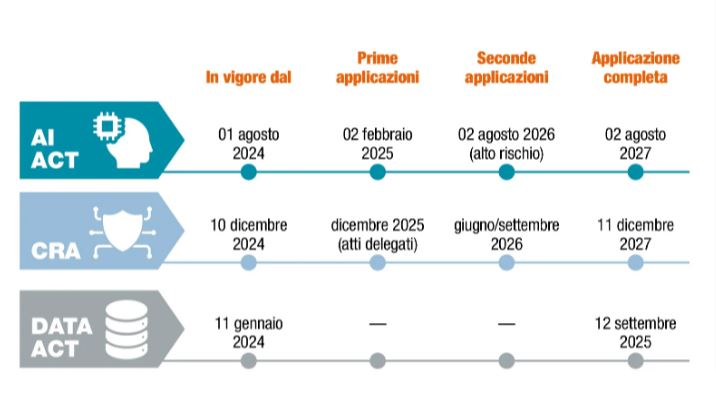
Pertanto, per sfruttare le opportunità offerte dalla tecnologia, tutelando allo stesso tempo la sicurezza degli utenti, l’UE ha dovuto prevedere una normazione ad hoc. Nasce così il Regolamento sull’AI, emanato il 13 marzo 2024 e pubblicato nella GU europea il 12 luglio 2024: con i suoi 113 articoli e 13 allegati, prevede regole sulla protezione delle persone fisiche in relazione al trattamento dei dati personali, imponendo una serie di limitazioni all’uso dei sistemi di intelligenza artificiale per l’identificazione e la categorizzazione biometrica remota, e per la valutazione dei rischi delle persone fisiche, in diversi campi.
L’atto si focalizza anche sui rischi derivanti dall’utilizzo dell’AI, individuandone quattro tipologie: inaccettabili, alti, limitati e minimi. Con l’aumentare del rischio crescono le responsabilità e subentrano obblighi. Il Regolamento disciplina, inoltre, i sistemi che potrebbero, potenzialmente, avere ripercussioni negative sulla salute e sulla sicurezza delle persone, o sui loro diritti fondamentali.
Sono previsti specifici vincoli e sanzioni per gli attori coinvolti e viene istituito un Consiglio, composto da un esponente per ogni Stato Membro dell’UE. Cosa cambierà per le imprese del comparto? Dopo una mappatura dei sistemi di IA già in uso o in fase d’implementazione, bisognerà procedere con una valutazione ad hoc, per capire se gli stessi ricadono nelle categorie ad “alto rischio”.
Intanto, mentre si procede con la formazione del personale sulle nuove normative, potrebbe essere necessaria una riprogettazione software delle macchine, con l’offerta di una documentazione tecnica più rigorosa, alla luce delle maggiori responsabilità per il costruttore. Le imprese italiane, poi, dovranno anche allinearsi alle disposizioni della nuova Legge sull’AI. Il Bel Paese, infatti, vanta un importante primato. È stato il primo membro UE a varare una legge nazionale sulla tanto discussa nuova tecnologia.
Intanto, in Italia…
Dopo un lungo e travagliato percorso, da fine ottobre 2025in Italia è in vigore la Legge sull’intelligenza artificiale che, però, parte da un presupposto importante: l’allineamento con quanto stabilito dall’AI Act, in una cornice normativa complementare.
Grazie alle nuove disposizioni nazionali sarà possibile bilanciare meglio i rischi di un uso improprio della tecnologia, introducendo nuove responsabilità penali e aggravanti in relazione all’uso della stessa.
Si compone di 28 articoli suddivisi in 6 capi, partendo dai princìpi in materia di ricerca, sperimentazione, sviluppo, adozione e applicazione di sistemi e di modelli di intelligenza artificiale, promuovendo “un utilizzo corretto, trasparente e responsabile, in una dimensione antropocentrica dell’AI”, con il fine di coglierne le opportunità. Allo stesso tempo garantisce la vigilanza sui rischi economici e sociali e sull’impatto sui diritti fondamentali della tecnologia.
Il capo I si concentra sui principi e sulle finalità (artt. 1-6), mentre il capo II tratta le disposizioni di settore (artt. 7-18). Con il capo III viene introdotta la strategia nazionale, con le autorità e le azioni di promozione (artt. 19-24), e il IV riporta le disposizioni a tutela degli utenti e in materia di diritto d’autore (art. 25). Gli ultimi tre articoli sono suddivisi rispettivamente tra il capo V (disposizioni penali, art. 26) e il VI (disposizioni finanziarie e finali, 27 e 28).
Il CRA e le sfide per la plastica
Anche nel comparto plastico, negli ultimi anni, la produzione ha fatto un uso sempre più frequente di tecnologie digitali. La maggiore efficienza, precisione e velocità nelle operazioni consente di raggiungere un livello elevato, con l’ottimizzazione dei processi. Grazie all’utilizzo delle nuove tecnologie, le imprese sono in grado di monitorare l’iter produttivo, migliorandolo sotto diversi aspetti. Con l’IoT o con l’AI è possibile prevedere guasti o automatizzare le attività ripetitive. Utilizzando i robot, invece, aumenta la velocità del processo, ma anche la sicurezza e la qualità della salute per gli operatori, meno gravati da pericoli e compiti faticosi.
È quindi chiaro che i dispositivi di monitoraggio e i sistemi di controllo avanzati, anche nel settore della lavorazione plastica, rappresentino una novità accolta con favore. Tuttavia (perché c’è sempre un “ma” in ogni cosa), di pari passo con l’evoluzione aumenta anche la vulnerabilità: le imprese diventano prede di attacchi cibernetici, risultando interessanti obiettivi dei malintenzionati. O, per lo meno, questo si rischia, finché non ci si allineerà in toto alle nuove disposizioni normative stabilite dal Cyber Resilience Act (CRA), in vigore dal 10 dicembre 2024, con applicazione piena e obbligatoria dall’11 dicembre 2027.
Nato per tutelare le imprese e per sanare le lacune di un frammentato quadro giuridico – che rallentava la competitività del mercato unico, con implicazioni trasversali del cyber crime contro un’ampia platea di destinatari – il Regolamento norma gli obblighi per la sicurezza dei prodotti con elementi digitali (i PED). Stabilisce i requisiti di cybersecurity per tale tipologia di beni, nella quale rientra qualsiasi software o hardware, con le sue relative soluzioni di elaborazione dati da remoto, compresi i componenti da immettere sul mercato separatamente. Dunque, prodotti connessi in modo fisico, tramite interfacce hardware, e prodotti connessi in modo logico, tramite socket di rete, pipe, file, interfacce per programmi applicativi o qualsiasi altro tipo di interfaccia software.
Con la sua piena applicabilità (dalle tempistiche variabili), migliorerà la sicurezza informatica dei beni connessi, all’interno del mercato unico europeo. Sistemi digitali, reti e dispositivi connessi risulteranno quindi maggiormente tutelati, con un beneficio finale per le imprese e i consumatori. L’Atto europeo stabilisce le giuste condizioni affinché i beni possano essere sviluppati con elementi digitali sicuri. Norma, cioè, i requisiti essenziali per la progettazione, lo sviluppo e la produzione di prodotti con elementi digitali. In questo modo, si eviterà che, una volta commercializzati, hardware e software risultino vulnerabili. Nel momento in cui il prodotto sarà immesso nel mercato, bisogna assicurarne la conformità della progettazione e dello sviluppo.
L’impatto del Cyber Resilience Act
Per allinearsi agli obblighi del CRA, le imprese del comparto plastico dovranno modificare alcuni aspetti del processo aziendale, qualora rientrino tra i destinatari.
Il CRA non menziona espressamente il bene plastico (come materiale), ma si riferisce ai macchinari con elementi digitali. Potrebbero quindi rientrarvi macchine per estrusione, soffiaggio, stampaggio e riciclo, controllate da software o connesse a rete, così come componenti “intelligenti”, tra cui sensori embedded, valvole smart, parti con firmware.
Dunque, le imprese del settore dovranno modificare la gestione della sicurezza digitale dei prodotti e delle macchine che usano sistemi elettronici o software. C’è poi da fare una riflessione sul proprio ruolo da operatore economico, considerando che nel CRA vengono individuate diverse figure fondamentali nell’ambito della protezione contro il cyber crime.
Oltre al produttore, si annoverano il rappresentante autorizzato, l’importatore e il distributore. Ognuno di questi dovrà sottostare alle nuove regole.
Cosa cambia, quindi?
L’integrazione e gli aggiornamenti della sicurezza, la gestione della vulnerabilità e di possibili incidenti, la documentazione e la tracciabilità. Insomma, non sarà una semplice passeggiata e il tempo stringe: meglio agire in fretta.
Cosa cambia con il Data Act?
Il Data Act stabilisce le regole su dati e sulla condivisione degli stessi. Come stabilito dal Regolamento europeo, dal 12 settembre 2025 gli utenti hanno diritto ad accedere gratuitamente ai dati grezzi generati dai prodotti connessi. Pertanto, i costruttori non possono più trattenere i dati come vantaggio esclusivo: sono tenuti a renderli disponibili. Sarà quindi necessario mappare le informazioni, definendo le modalità di accesso e rivedendo i contratti. Si passa, quindi, dall’esclusività del dato ai servizi costruiti intorno allo stesso.
Cosa cambia per le aziende del comparto plastico?
Per i costruttori di macchine emerge l’obbligo di una progettazione in grado di rendere i dati generati facilmente accessibili all’utente. E, più precisamente, in formato aperto, leggibile e strutturato (“access by design”). Sarà poi necessario predisporre interfacce (API, formati standard) e rivedere (o offrire) condizioni contrattuali conformi alla normativa.
Allo stesso tempo, le aziende del settore che utilizzano macchinari connessi potranno, quando vogliono, avere accesso ai dati della macchina.
Potranno quindi conoscere i dati di processo, il consumo energetico, lo stato di manutenzione e, soprattutto, avranno la facoltà di condividere gli stessi con altri provider di servizi o cloud, senza dipendere esclusivamente dal costruttore. Un plus non indifferente, con un beneficio diretto per la competitività, in un’ottica di trasparenza.
(Articolo tratto dalla rivista Plastix di maggio 2026)